
Kaspersky, GitHub Actions iş akışlarında 250 binden fazla potansiyel güvenlik riski tespit etti
Kaspersky'nin Küresel Araştırma ve Analiz Ekibi (GReAT), GitHub'da en fazla yıldız alan depolardaki GitHub Actions iş akışlarını kapsamlı şekilde inceledi.

Kaspersky'nin Küresel Araştırma ve Analiz Ekibi (GReAT), GitHub'da en fazla yıldız alan depolardaki GitHub Actions iş akışlarını kapsamlı şekilde inceledi. Kaspersky Container Security'nin kısa süre önce kullanıma sunulan yeni analiz yeteneklerinden yararlanan araştırmacılar, kritik yapılandırma hataları barındıran sekiz depo tespit etti.
Açık kaynak bileşenleri, modern yazılım geliştirme süreçlerinin temel yapı taşları arasında yer alıyor. Ancak bu bileşenler, yazılım tedarik zincirine yönelik saldırılar için gizli riskler de barındırıyor. Bunun en dikkat çekici örneklerinden biri, TeamPCP tarafından Mayıs 2026'da gerçekleştirilen Mini Shai-Hulud kampanyası oldu. Söz konusu saldırıda GitHub Actions tabanlı derleme (build) süreçlerindeki zafiyetlerden yararlanılarak TanStack, Mistral AI ve OpenSearch gibi projeleri etkileyen 170'ten fazla npm ve PyPI paketi ele geçirildi. Genel olarak yanlış yapılandırılmış GitHub Actions iş akışları, güvenilir geliştirme süreçlerini saldırganlar için kritik giriş noktalarına dönüştürebiliyor. Bu durum, otomatik iş akışlarının ele geçirilmesine, üretim ortamlarına kötü amaçlı kod eklenmesine veya kritik altyapı anahtarlarının yetkisiz kişilerin eline geçmesine neden olabiliyor.
GitHub Actions iş akışlarına yönelik değerlendirmesini tamamlayan Kaspersky GReAT uzmanları, en çok yıldız alan 30.000 depoda 130 binden fazla CI/CD iş akışı incelendi. Kaspersky Container Security'nin son güncellemesiyle gelen özel tarama kurallarından yararlanan araştırmacılar, sürekli entegrasyon ve sürekli teslimat (CI/CD) süreçlerinde 250 binden fazla potansiyel hatalı yapılandırma saptadı. Bu sonuçlar, güvenli olmayan yapılandırma uygulamalarının yaygınlığını ortaya koyuyor. Analiz edilen depoların yalnızca %10'unda herhangi bir güvenlik uyarısı tespit edilmedi.
Tespit edilen bulguların yüzde 59,8'i düşük, yüzde 39,8'i orta ve yüzde 0,4'ü ise yüksek risk kategorisinde yer aldı. En yaygın sorunlar; Varsayılan olarak verilen veya kapsamı gereğinden fazla geniş erişim izinleri, bağımlılıkların belirli sürümlere sabitlenmemesi (version pinning) ve iş akışı ayarlarındaki güvenlik eksiklikleri oldu. Daha az sayıda depoda ise hassas bilgilerin açığa çıkmasına yol açabilecek yapılandırmalar, güvenli olmayan çalıştırma ayarları ve harici verilerin yeterli doğrulama yapılmadan işlenmesi gibi, çok daha ciddi güvenlik ihlallerine neden olabilecek riskler tespit edildi.
Araştırmacılar, yüksek risk kategorisinde değerlendirilen yaklaşık 200 depo üzerinde yaptıkları detaylı incelemede, yazılım tedarik zincirinin tehlikeye girmesine neden olabilecek kritik güvenlik sorunları barındıran sekiz depo belirledi. Bu depolar; kurumsal yapay zekâ entegrasyonları, geliştirici ve otomasyon hizmetleri ile güvenlik test araçları gibi farklı alanlarda kullanılan projeleri kapsıyor. Tespit edilen kritik bulguların tamamı, sorumlu açıklama (responsible disclosure) ilkeleri doğrultusunda geliştiricilerle paylaşıldı.
Kaspersky GReAT Kıdemli Güvenlik Araştırmacısı Leonid Bezvershenko, konuya ilişkin yaptığı açıklamada şunları söyledi: “Geçtiğimiz yıl, güvenli CI/CD yapılandırma yönergelerine uyulması halinde kolayca önlenebilecek ciddi tedarik zinciri saldırılarına tanık olduk. Ortaya çıkardığımız bu sorunlar doğrudan istismar edilebilir açıklar anlamına gelmese de, geliştiricilerin yapılandırmalarını gözden geçirmesi ve güçlendirmesi gereken zayıf noktalara işaret ediyor. Kuruluşlar bu açıkları erkenden tespit ederek çok daha dirençli CI/CD hatları inşa edebilir ve tedarik zinciri ihlali riskini azaltabilir. Konteyner güvenliği çözümümüz için geliştirdiğimiz kurallar, bu boşlukların kötü niyetli kişilerce suistimal edilmeden önce belirlenmesi ve giderilmesi için pratik bir çerçeve sunuyor.”
Kaspersky Container Security kullanıcıları, hatalı yapılandırmalardan kaynaklanan potansiyel güvenlik sorunlarını tespit etmek ve etkilerini azaltmak için GitHub depo tarama özelliğinden yararlanabiliyor. Bu özellik doğrudan CI/CD iş akışlarına entegre edilebildiği gibi bağımsız (standalone) modda da kullanılabiliyor.
Kaspersky Container Security hakkında daha fazla bilgiye ilgili bağlantıdan
Kaynak: (BYZHA) Beyaz Haber Ajansı
-
 Başkan Hatice Gençay: “Çocuklarımızın Sevgiyle Öğrendiği, Merakla Keşfettiği ve Güvenle Büyüdüğü Bir Ortam Sunuyoruz"
-
 Rol Senin, Türkiye'nin Yeni Oyuncularını Keşfetmeye Hazırlanıyor
-
 Amerika ve Kanada'dan Seferihisar'a büyük ilgi
-
 Bir bank daha kullanıma kapatıldı!
-
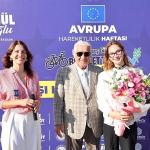 Avrupa Hareketlilik Haftası Bakırköy'de Dolu Dolu Geçti
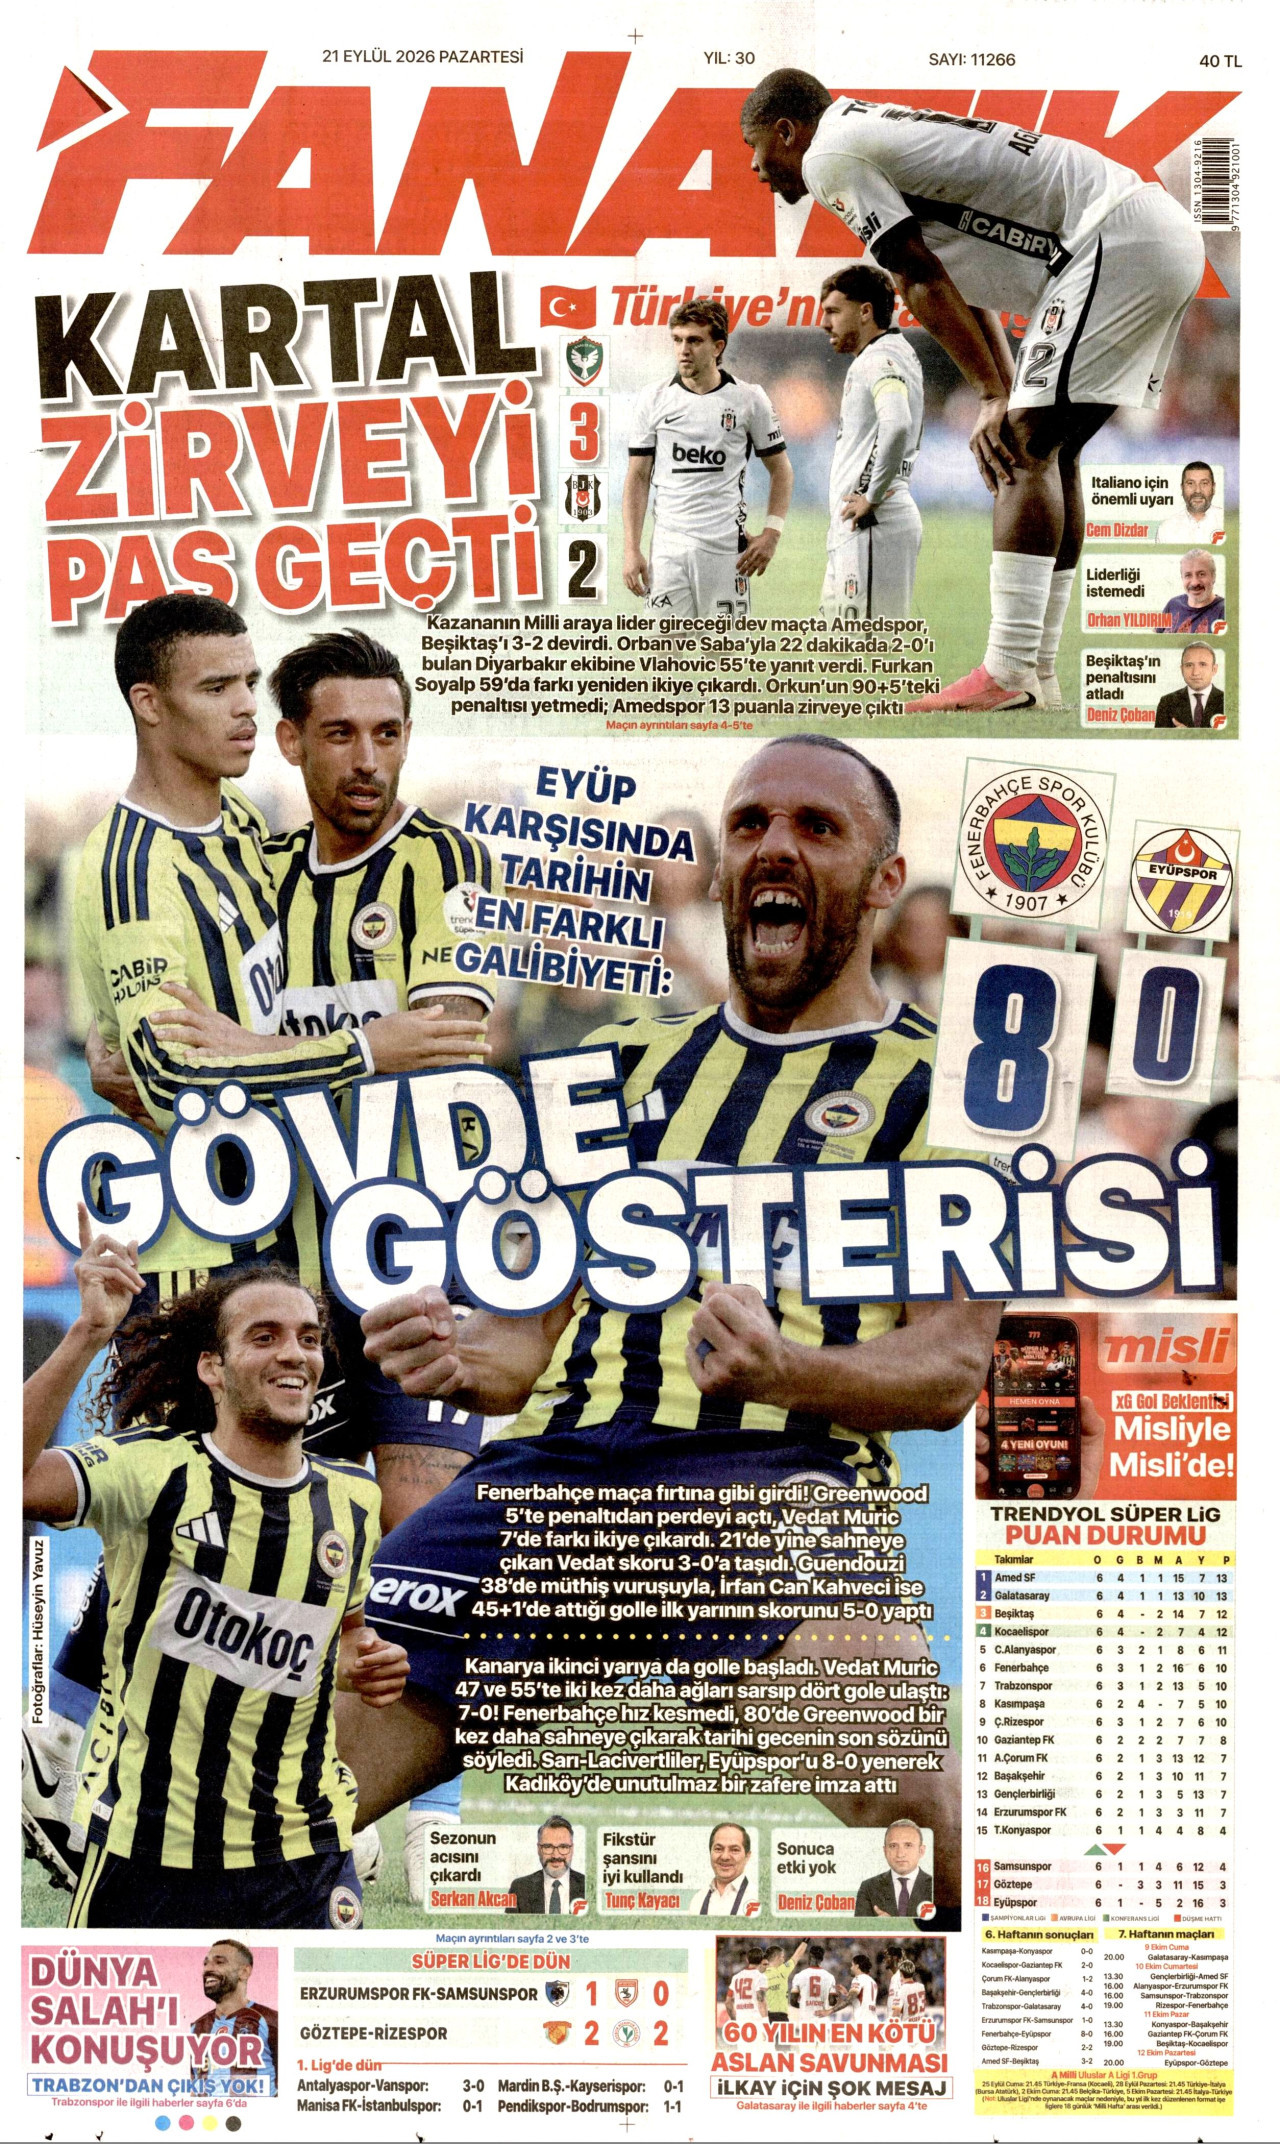
| 1 |  |
Amed Sportif | 6 | 15 | 13 |
|---|---|---|---|---|---|
| 2 |  |
Galatasaray | 6 | 13 | 13 |
| 3 |  |
Beşiktaş | 6 | 14 | 12 |
| 4 |  |
Kocaelispor | 6 | 7 | 12 |
| 5 |  |
Alanyaspor | 6 | 8 | 11 |
| 6 |  |
Fenerbahçe | 6 | 16 | 10 |
| 7 |  |
Trabzonspor | 6 | 13 | 10 |
| 8 |  |
Kasımpaşa | 6 | 7 | 10 |
| Tamamını Göster | |||||
| 15 |  |
Konyaspor | 6 | 4 | 4 |
| 16 |  |
Samsunspor | 6 | 6 | 4 |
| 17 |  |
Göztepe | 6 | 11 | 3 |
| 18 |  |
Eyüpspor | 6 | 2 | 3 |
| 1 |  |
Kayserispor | 8 | 15 | 19 |
|---|---|---|---|---|---|
| 2 |  |
Bursaspor | 8 | 16 | 19 |
| 3 |  |
Iğdır FK | 8 | 12 | 16 |
| 4 |  |
Batman Petrolspor | 8 | 15 | 16 |
| 5 |  |
Sarıyer | 8 | 11 | 14 |
| 6 |  |
Keçiörengücü | 8 | 17 | 13 |
| 7 |  |
Mardin 1969 Spor | 8 | 9 | 12 |
| 8 |  |
Antalyaspor | 8 | 14 | 12 |
| Tamamını Göster | |||||
| 17 |  |
Vanspor FK | 8 | 8 | 6 |
| 18 |  |
Esenler Erokspor | 8 | 4 | 5 |
| 19 |  |
İstanbulspor | 8 | 7 | 5 |
| 20 |  |
Boluspor | 8 | 3 | 1 |
| 1 |  |
M.City | 5 | 13 | 15 |
|---|---|---|---|---|---|
| 2 |  |
Arsenal | 5 | 8 | 12 |
| 3 |  |
Brighton | 5 | 16 | 10 |
| 4 |  |
Brentford | 5 | 10 | 9 |
| 5 |  |
Leeds United | 5 | 7 | 9 |
| 6 |  |
Liverpool | 5 | 7 | 9 |
| 7 |  |
Everton | 5 | 6 | 9 |
| 8 |  |
Hull City | 5 | 6 | 8 |
| Tamamını Göster | |||||
| 17 |  |
Bournemouth | 5 | 6 | 3 |
| 18 |  |
Coventry City | 5 | 1 | 3 |
| 19 |  |
Fulham | 5 | 5 | 2 |
| 20 |  |
Tottenham | 5 | 2 | 2 |
| 1 |  |
B. Dortmund | 4 | 9 | 12 |
|---|---|---|---|---|---|
| 2 |  |
Bayern Munih | 4 | 14 | 10 |
| 3 |  |
Freiburg | 4 | 12 | 10 |
| 4 |  |
Augsburg | 4 | 11 | 7 |
| 5 |  |
Leverkusen | 4 | 10 | 7 |
| 6 |  |
Mainz 05 | 4 | 10 | 7 |
| 7 |  |
Elversberg | 4 | 8 | 7 |
| 8 |  |
Werder Bremen | 4 | 8 | 7 |
| Tamamını Göster | |||||
| 15 |  |
VfB Stuttgart | 4 | 6 | 3 |
| 16 |  |
Hamburger SV | 4 | 2 | 3 |
| 17 |  |
Union Berlin | 4 | 4 | 1 |
| 18 |  |
Mönchengladbach | 4 | 6 | 0 |
| 1 |  |
Barcelona | 7 | 31 | 21 |
|---|---|---|---|---|---|
| 2 |  |
Atletico Madrid | 7 | 16 | 16 |
| 3 |  |
Real Betis | 7 | 9 | 16 |
| 4 |  |
Real Madrid | 7 | 18 | 15 |
| 5 |  |
Sevilla | 7 | 10 | 13 |
| 6 |  |
Alaves | 7 | 11 | 11 |
| 7 |  |
Deportivo | 7 | 10 | 10 |
| 8 |  |
Real Sociedad | 7 | 9 | 10 |
| Tamamını Göster | |||||
| 17 |  |
Levante | 6 | 8 | 5 |
| 18 |  |
Elche | 7 | 11 | 5 |
| 19 |  |
Valencia | 7 | 4 | 4 |
| 20 |  |
Malaga | 7 | 3 | 3 |
| 1 |  |
Roma | 5 | 14 | 13 |
|---|---|---|---|---|---|
| 2 |  |
Inter | 5 | 15 | 13 |
| 3 |  |
Lazio | 5 | 8 | 13 |
| 4 |  |
Cagliari | 5 | 5 | 12 |
| 5 |  |
AC Milan | 5 | 10 | 11 |
| 6 |  |
Frosinone | 5 | 9 | 10 |
| 7 |  |
Juventus | 5 | 8 | 10 |
| 8 |  |
Como | 5 | 9 | 10 |
| Tamamını Göster | |||||
| 17 |  |
Fiorentina | 5 | 6 | 4 |
| 18 |  |
Bologna | 5 | 3 | 2 |
| 19 |  |
Genoa | 5 | 3 | 1 |
| 20 |  |
Venezia | 5 | 4 | 0 |
| 1 |  |
AS Monaco | 5 | 8 | 13 |
|---|---|---|---|---|---|
| 2 |  |
Lyon | 5 | 10 | 11 |
| 3 |  |
Paris FC | 5 | 8 | 11 |
| 4 |  |
Lille | 5 | 8 | 10 |
| 5 |  |
Rennes | 5 | 8 | 10 |
| 6 |  |
PSG | 5 | 8 | 8 |
| 7 |  |
Angers | 5 | 6 | 7 |
| 8 |  |
Strasbourg | 5 | 10 | 7 |
| Tamamını Göster | |||||
| 15 |  |
Lens | 5 | 9 | 4 |
| 16 |  |
Troyes | 5 | 4 | 4 |
| 17 |  |
Marsilya | 5 | 7 | 3 |
| 18 |  |
Le Havre | 5 | 4 | 2 |
| 1 |  |
Alkmaar | 7 | 18 | 19 |
|---|---|---|---|---|---|
| 2 |  |
Feyenoord | 7 | 25 | 17 |
| 3 |  |
PSV Eindhoven | 7 | 24 | 16 |
| 4 |  |
FC Twente | 7 | 15 | 16 |
| 5 |  |
Ajax | 7 | 21 | 14 |
| 6 |  |
Fortuna Sittard | 7 | 13 | 13 |
| 7 |  |
Excelsior | 7 | 15 | 11 |
| 8 |  |
FC Groningen | 7 | 15 | 11 |
| Tamamını Göster | |||||
| 15 |  |
FC Utrecht | 7 | 11 | 5 |
| 16 |  |
PEC Zwolle | 7 | 6 | 4 |
| 17 |  |
ADO Den Haag | 7 | 7 | 2 |
| 18 |  |
Willem | 7 | 6 | 2 |